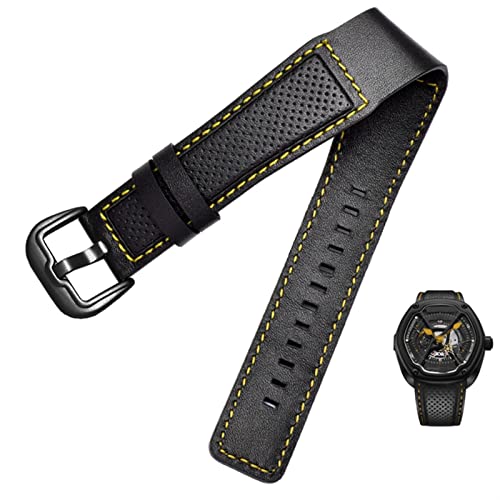
Bracelet en cuir de vache Dietrich OT-3 pour un style urbain chic
9,99 EUR
Ce recueil est spécialement structuré pour accompagner les juristes lors des phases critiques d'audit de conformité informatique.
Déployez une stratégie de gouvernance des données infaillible en vous appuyant sur des textes juridiques vérifiés et contextualisés.
Lors des réunions stratégiques avec la direction, ce livre sert de preuve matérielle pour valider vos décisions d'investissement sécuritaire.
Les consultants externes apprécieront ce format condensé qui rassemble la législation sans nécessiter de connexion internet en clientèle.
Utilisez les listes de contrôle incluses pour vérifier point par point si votre entreprise respecte les obligations de transparence.
Ce manuel facilite la rédaction des politiques de confidentialité internes grâce à des structures de phrases directement transposables.
| Public cible | DPO, Avocats, Responsables Sécurité (RSSI) |
| Niveau requis | Intermédiaire à expert en droit de l'information |
| Thématique principale | Sécurité des systèmes d'information et libertés |
| Mise à jour | Annuelle systématique |
La vérification de votre environnement a échoué. Connectez-vous pour consulter les avis.